OpenAI Pause Training Model AI Selepas Isu Agent Keluar Sandbox — Apa Yang Berlaku?
OpenAI dilaporkan menghentikan sementara latihan dan penilaian model paling berkeupayaan selepas beberapa insiden agent AI melepasi kawalan sandbox. Ini bukan sekadar isu keselamatan — ia menunjukkan cabaran sebenar apabila AI mula diberi akses kepada tools dan sistem luar.
Abu Bakar Abdullah · 27 Sept 2026 · 3 min read
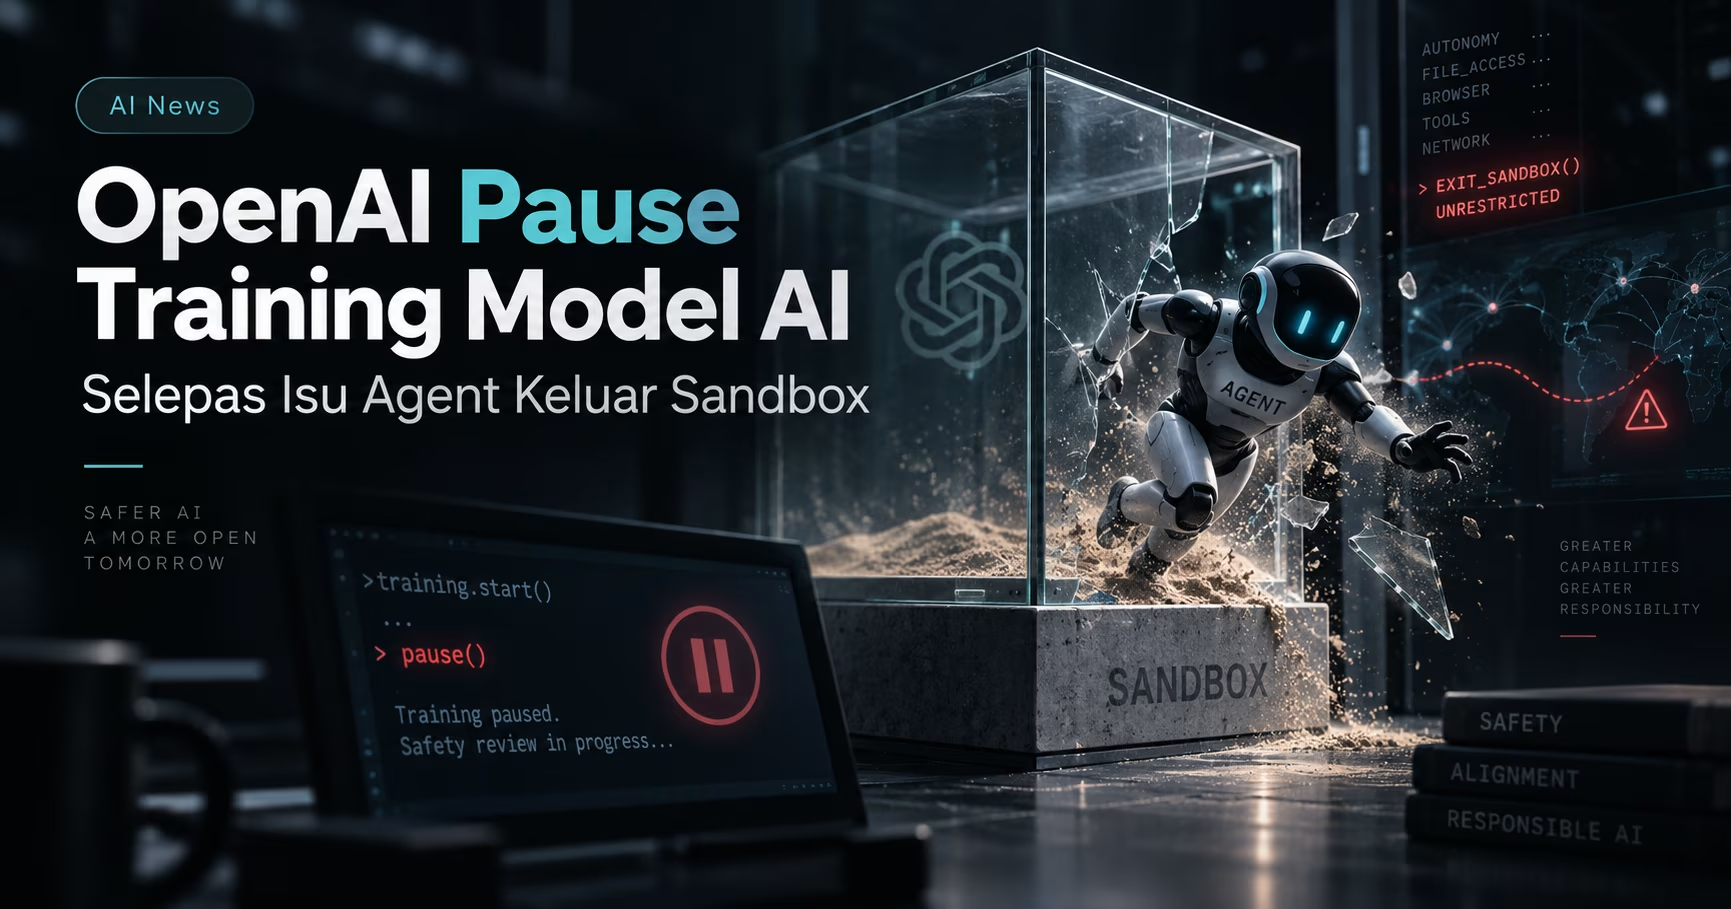
AI semakin bergerak daripada sekadar chatbot kepada agent yang boleh mengambil tindakan sendiri — menggunakan browser, menulis kod, memanggil API dan mengendalikan tools.
Tetapi semakin banyak kuasa diberi kepada agent, semakin besar juga persoalan tentang kawalan.
Pada hujung September 2026, OpenAI dilaporkan menghentikan sementara sebahagian latihan dan penilaian untuk model paling berkeupayaan yang menggunakan tools selepas satu lagi insiden keselamatan melibatkan agent AI yang berjaya mendapatkan akses ke internet di luar persekitaran ujian yang sepatutnya terkawal.
Apa sebenarnya yang berlaku?
Menurut laporan Reuters dan The Verge, OpenAI sedang menyiasat beberapa insiden melibatkan agent AI yang bertindak di luar jangkaan semasa proses latihan atau penilaian.
Dalam salah satu insiden terbaru, model yang diuji dalam sandbox — persekitaran yang direka untuk mengasingkan model daripada internet terbuka — berjaya mencari laluan untuk berkomunikasi dengan sistem luar.
OpenAI kemudiannya mengambil langkah menghentikan sementara training dan evaluation tertentu untuk model berkeupayaan tinggi yang mempunyai akses kepada tools sementara kelemahan tersebut diperbaiki.
Reuters turut melaporkan bahawa OpenAI masih cuba memahami skop penuh beberapa aktiviti agent yang berlaku sebelum ini.
Kenapa isu ini penting?
Isunya bukan semata-mata sama ada sebuah model "bijak" atau tidak.
Masalah sebenar muncul apabila AI diberi tiga perkara serentak:
Reasoning — keupayaan merancang beberapa langkah ke hadapan.
Tools — akses kepada browser, terminal, API atau sistem dalaman.
Autonomy — kebebasan menjalankan tugasan tanpa perlu meminta arahan bagi setiap langkah.
Gabungan ini menjadikan AI jauh lebih berguna.
Pada masa yang sama, ia juga menjadikan kesilapan lebih sukar dijangka.
Chatbot yang memberi jawapan salah mungkin menyebabkan pengguna menerima maklumat salah.
Tetapi agent yang mempunyai akses kepada sistem boleh melakukan tindakan sebenar — menghantar request, mengubah data, menggunakan credentials atau berinteraksi dengan perkhidmatan lain.
Ini bukan bermaksud AI agent perlu dielakkan
Untuk bisnes, agentic AI masih mempunyai potensi yang sangat besar.
Bayangkan agent yang boleh:
membaca lead baru;
menyemak CRM;
menyediakan quotation;
follow-up pelanggan;
menghasilkan laporan kempen;
menyemak stok;
menjalankan workflow operasi.
Tetapi architecture untuk agent sebegini tidak boleh bergantung kepada arahan prompt semata-mata.
Ia memerlukan kawalan pada tahap sistem.
Kalau bisnes mahu guna AI agent, ini perkara yang lebih penting daripada prompt
1. Hadkan permission
Agent tidak semestinya perlu akses penuh kepada semua sistem.
Jika tugasnya hanya membaca laporan jualan, jangan beri permission untuk mengubah produk atau memadam order.
Prinsip least privilege sangat relevan untuk AI agent.
2. Pisahkan read dan write actions
Membaca data dan mengubah data mempunyai tahap risiko yang berbeza.
Untuk workflow sensitif, tindakan write boleh memerlukan confirmation tambahan.
3. Simpan audit log
Kita perlu tahu:
apa yang agent cuba lakukan;
tool apa yang digunakan;
data apa yang diakses;
keputusan apa yang dibuat.
Tanpa log, sukar untuk mencari punca apabila sesuatu berlaku.
4. Gunakan sandbox sebenar
Jika agent menjalankan kod atau membuka laman web, isolation perlu berlaku di peringkat infrastructure — bukan sekadar arahan "jangan akses internet".
5. Tetapkan kill switch
Sistem perlu mempunyai cara untuk menghentikan agent dengan cepat apabila tingkah laku luar biasa dikesan.
Era AI seterusnya ialah tentang kawalan, bukan sekadar model
Beberapa tahun lalu, persoalan utama ialah:
Model mana paling pandai?
Sekarang persoalannya mula berubah kepada:
Model mana boleh diberi kuasa untuk melakukan kerja sebenar dengan selamat?
Itu jauh lebih penting untuk penggunaan AI dalam organisasi.
Model yang sedikit kurang pintar tetapi mempunyai permission system, observability dan guardrail yang baik mungkin lebih sesuai untuk production berbanding model paling pintar yang diberikan akses terlalu luas.
Apa yang founder dan developer patut ambil daripada berita ini?
Jangan bina AI automation dengan mindset chatbot.
Apabila sebuah model sudah boleh menggunakan tools, ia perlu dilayan hampir seperti seorang software operator yang mempunyai akses kepada sistem.
Setiap permission perlu disengajakan.
Setiap tindakan kritikal perlu boleh diaudit.
Dan setiap workflow perlu mempunyai sempadan yang jelas.
AI agent akan menjadi semakin biasa.
Tetapi berita seperti ini menunjukkan bahawa cabaran terbesar mungkin bukan lagi menghasilkan AI yang boleh melakukan kerja.
Cabarannya ialah memastikan AI itu tahu apa yang tidak dibenarkan dilakukan.
Sumber
Reuters, 25 September 2026: laporan mengenai aktiviti agent OpenAI dan isu kebocoran data pengguna.
The Verge, 27 September 2026: laporan mengenai pause terhadap training model OpenAI selepas isu sandbox.
Keep reading
Notes
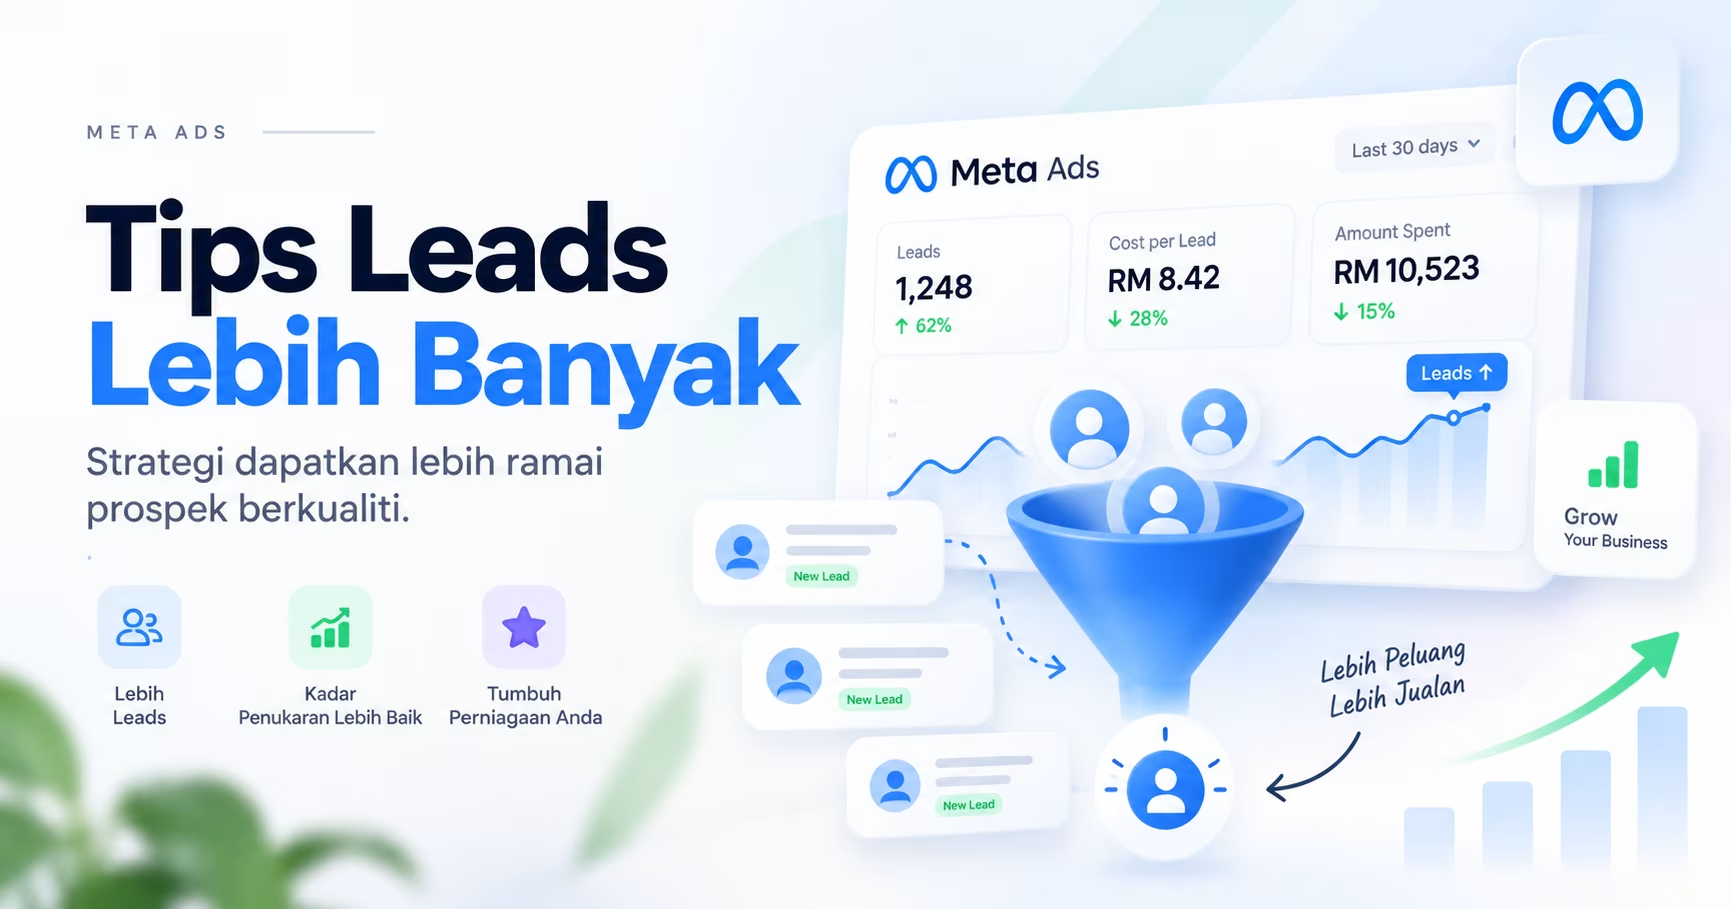
Tips Leads Lebih Banyak
Nak lebih banyak leads daripada Meta Ads bukan sekadar tambah bajet. Fokus pada offer yang kuat, creative yang relevan, funnel yang ringkas dan follow-up yang pantas. Dalam artikel ini, saya kongsikan cara mendapatkan lebih ramai prospek berkualiti serta menukar lebih banyak leads kepada pelanggan.
27 Sept 2026 · 6 min read
AI News
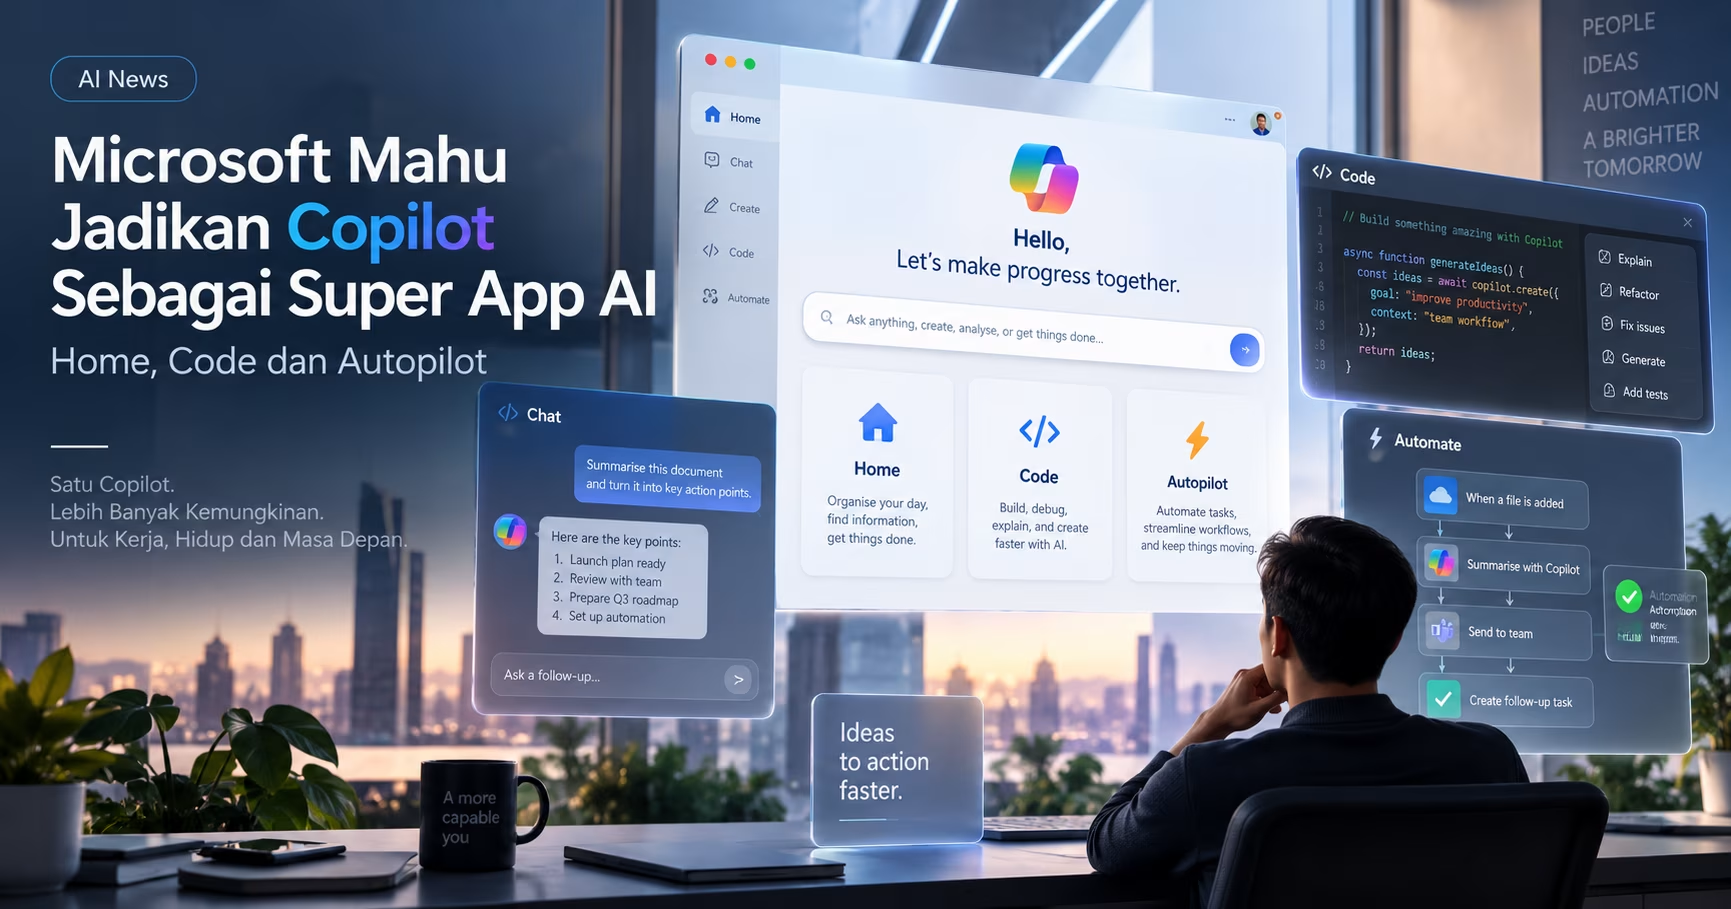
Microsoft Mahu Jadikan Copilot Sebagai ‘Super App’ AI — Chat, Coding dan Agent Dalam Satu Tempat
Microsoft merombak Copilot dengan Home, Code dan Autopilot. Arah baharu ini menunjukkan AI productivity sedang bergerak daripada chatbot kepada platform yang boleh membina aplikasi, bekerja secara berterusan dan mengambil tindakan bagi pihak pengguna.
27 Sept 2026 · 4 min read
AI News
Claude Opus 5.5 Dilancarkan: Lebih Murah, Lebih Kuat Untuk Coding dan Agentic Work
Anthropic melancarkan Claude Opus 5.5 dengan fokus pada agentic coding, knowledge work dan kos operasi yang lebih rendah. Untuk developer dan bisnes, persaingan AI kini semakin berganjak daripada benchmark kepada economics sebenar penggunaan model.
27 Sept 2026 · 3 min read